Conferencia · Ciberseguridad y confianza digital

Tu próxima oferta de trabajo podría ser un ciberataque

La trampa de LinkedIn: cómo los profesionales se convierten en una puerta de entrada.

Público
Todos los empleados · Equipos de TI y seguridad · Ejecutivos · RR. HH. y reclutadores · Equipos de software
Duración
90 minutos
Formato
Virtual o presencial

La pregunta central

Si el mensaje más peligroso que recibas este año pareciera una gran oportunidad, ¿lo abrirías?

Los falsos reclutadores no necesitan irrumpir en una empresa. Les basta con que un profesional de confianza diga que sí a una entrevista, a un formulario o a una prueba técnica. El ataque llega envuelto en halagos, urgencia y una carrera creíble.

Esta conferencia ayuda a cada empleado, desde recepción hasta la junta directiva, a reconocer el patrón, a verificar antes de confiar y a saber qué hacer en los primeros minutos después de un error. Usa un caso de estudio reciente y con fuentes, y ejercicios seguros y simulados. No se muestra ni se ejecuta ningún malware.

El archivo más peligroso podría llegar disfrazado de oportunidad, no de amenaza.

Cinco módulos, noventa minutos

Cada módulo termina con una actividad en la que los participantes trabajan sobre su propio contexto, no sobre una diapositiva.

Cómo se distribuyen los 90 minutos
  1. La entrevista que no era: 15 min
  2. Tu identidad digital es una superficie de ataque: 20 min
  3. El archivo que abrió la puerta: 20 min
  4. Arquitectura, IA y el cortafuegos humano: 20 min
  5. No seas la próxima puerta de entrada: 15 min
  1. 15 min

    La entrevista que no era

    Cómo un proceso falso de selección construye confianza paso a paso, presentado a través de un caso reciente y del patrón que hay detrás.

    Dinámica: Evalúa el perfil de un reclutador ficticio y marca las señales que deberían hacerte frenar.

  2. 20 min

    Tu identidad digital es una superficie de ataque

    Qué le dicen tu perfil público, tu historial laboral y tus conexiones a quien quiere suplantar una oportunidad.

    Dinámica: Verifica el dominio de una empresa y un canal de contacto independiente en un escenario simulado y seguro.

  3. 20 min

    El archivo que abrió la puerta

    Por qué las pruebas técnicas, los documentos y las herramientas son una vía común de entrada a un equipo, y las reglas que los hacen más seguros de manejar.

    Dinámica: Inspecciona un escenario simulado y seguro de prueba técnica y decide qué revisarías antes de abrirlo.

  4. 20 min

    Arquitectura, IA y el cortafuegos humano

    Cómo un solo equipo comprometido puede llegar más lejos cuando las herramientas internas y los asistentes de IA se conectan a sistemas sensibles, y cómo la arquitectura y las personas limitan ese alcance.

    Dinámica: Esboza, a nivel conceptual, qué podría alcanzar un solo portátil comprometido en tu propio entorno.

  5. 15 min

    No seas la próxima puerta de entrada

    Un protocolo de respuesta para los primeros 15 minutos y un plan personal de confianza digital que cada participante puede iniciar ese mismo día.

    Dinámica: Practica cómo reportar una descarga sospechosa sin ejecutarla y escribe tu plan de acción personal.

Caso de estudio

Relato preliminar

Una entrevista de trabajo falsa al inicio de un incidente mayor en un exchange

En la conferencia se usa como caso de estudio un incidente reciente, basado en la actualización preliminar de la propia Binance y en reportajes de prensa publicados el 3 de noviembre de 2026. No es un hallazgo forense final.

  • Binance ha descrito una campaña de varios meses. Según su relato preliminar, un ingeniero fue contactado en septiembre a través de una plataforma de empleo por alguien que se hacía pasar por director de proyecto.
  • Siguieron entrevistas por video y luego se le pidió descargar una prueba técnica en un equipo de trabajo. Binance indica que el archivo contenía malware que eludió la seguridad del equipo.
  • Binance indica que los atacantes usaron después una máquina comprometida y una herramienta interna de IA para llegar a los equipos de otros ingenieros, y que los fondos comenzaron a salir el 29 de octubre de 2026.
  • Binance afirma que incorporará a expertos independientes en ciberseguridad para revisar el incidente.

Cómo usamos este caso

  • El relato es preliminar y puede cambiar a medida que avance la investigación.
  • La conferencia no afirma que LinkedIn ni ninguna plataforma específica haya sido vulnerada, ni que el informe oficial haya establecido un canal de reclutamiento concreto.
  • No se muestra, ejecuta ni reproduce ningún malware. El caso se usa para enseñar a reconocer, verificar y responder.

Referencias

Compra directa

Elige tu experiencia corporativa

Una sesión virtual privada y en vivo para una empresa. Cada plan se construye sobre el anterior: Essential es la conferencia, Corporate suma práctica y una sesión para la gerencia, y Executive suma una simulación de liderazgo. Precios en USD.

Conferencia Essential

Una conferencia enfocada para un equipo o área.

USD 1,997

Compra corporativa única

  • Conferencia privada virtual en vivo de 90 minutos
  • Hasta 50 participantes
  • Lista de verificación digital y materiales para participantes
  • En español o en inglés
Contratar Essential

Código de pago pendiente. Este espacio está listo para recibir su checkout de GrooveSell.
Experiencia Corporate

La conferencia más práctica y alineación con la gerencia, para toda la organización.

USD 4,997

Compra corporativa única

  • Experiencia privada virtual en vivo
  • Hasta 150 participantes
  • Conferencia de 90 minutos
  • Ejercicio seguro y simulado de fraude de reclutamiento
  • Kit de Confianza Digital de Fin de Año
  • Sesión informativa de 30 minutos para gerencia
Contratar Corporate

Código de pago pendiente. Este espacio está listo para recibir su checkout de GrooveSell.

Experiencia Executive

Suma una simulación de liderazgo para quienes toman las decisiones críticas.

USD 9,997

Compra corporativa única

  • Experiencia privada virtual en vivo
  • Hasta 300 participantes
  • Todo lo incluido en Corporate
  • Simulación de crisis ejecutiva aparte, para hasta 20 líderes
  • Revisión preliminar de dependencias tecnológicas y riesgos de decisión
  • Resumen de recomendaciones ejecutivas
Contratar Executive

Código de pago pendiente. Este espacio está listo para recibir su checkout de GrooveSell.

Espacio de configuración del checkout

Checkout existente de GrooveSell. A la espera de confirmar su producto, por lo que no está vinculado a ningún plan ni precio de arriba.

Condiciones generales

  • Una compra = una empresa, un evento corporativo privado.
  • La fecha se coordina después de la compra y depende de la disponibilidad.
  • Los máximos de participantes son límites contractuales; esta página no los controla tecnológicamente.
  • Viajes, impuestos, participantes adicionales y personalizaciones no están incluidos salvo acuerdo.
  • No hay acceso automático a un evento en vivo inmediatamente después del pago.
  • No se promete la prevención de incidentes ni se incluye software de seguridad en producción.

Aplicaciones por sector

Los ejemplos se adaptan al sector y al contexto de la organización anfitriona.

Equipos de software e ingeniería

Pruebas técnicas, repositorios y herramientas de desarrollo que llegan por reclutadores o contactos de código abierto.

Finanzas y tesorería

Equipos cuyas credenciales y aprobaciones son valiosas y cuyos perfiles son públicos.

Ejecutivos y juntas directivas

Perfiles senior atractivos para la suplantación y decisiones que requieren un escalamiento rápido y claro.

RR. HH., reclutadores y todos los empleados

Procesos de selección que los atacantes imitan, y personal cotidiano que recibe el primer mensaje.

Lo que se llevan los participantes

  • Una Lista de Verificación de Reclutadores para cualquier oportunidad no solicitada.
  • Reglas seguras para las pruebas técnicas, dirigidas a ingenieros y gerentes.
  • Un protocolo de respuesta para los primeros 15 minutos y a quién llamar.
  • Un plan de acción personal de confianza digital.

Herramienta para llevar

Lista de Verificación de Reclutadores

Una lista breve y práctica para verificar a la persona, el dominio de la empresa y un canal de contacto independiente antes de compartir un archivo, un formulario o una hora de tu tiempo.

Lo que gana la organización

  • Un lenguaje y un reflejo comunes entre TI, seguridad, RR. HH. y todos los empleados.
  • Una ruta clara para reportar rápidamente actividad sospechosa.
  • Reglas más seguras para las pruebas técnicas y las oportunidades no solicitadas.

Esta conferencia es formación de concienciación y preparación. No ofrece malware real, instrucciones de intrusión ni garantía de que se evite un ataque. No reemplaza tu programa de seguridad, tus herramientas ni tu plan de respuesta a incidentes.

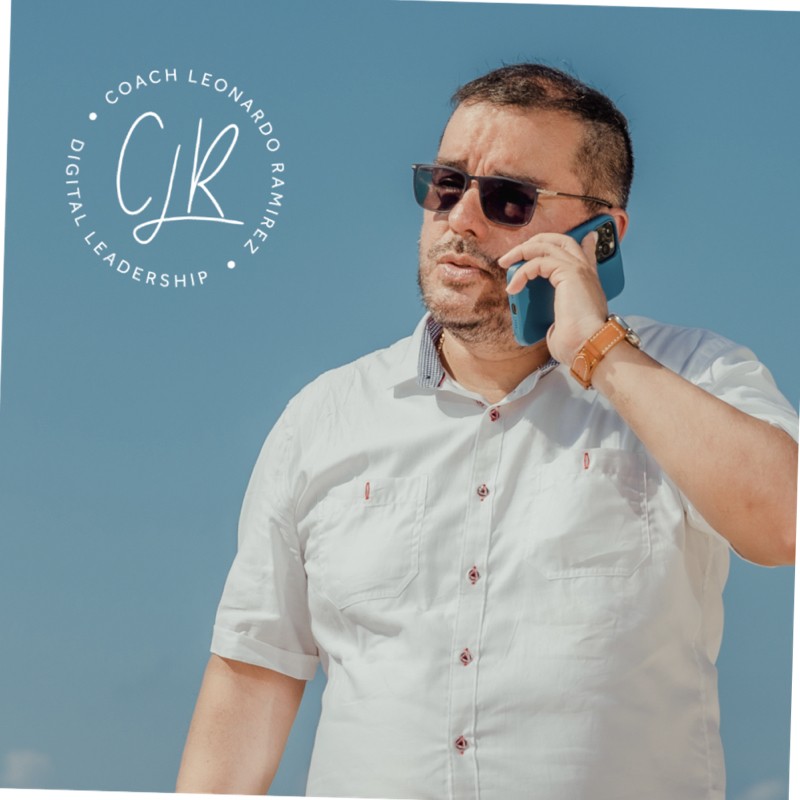
Leonardo Ramírez, conferencista y fundador de ARCHAI WORLD

Sobre el conferencista

Leonardo Ramírez

Enterprise Architect · AI Strategist · International Speaker

Con más de 30 años de trayectoria en arquitectura empresarial, estrategia y transformación tecnológica, Leonardo ha trabajado en iniciativas de distintos sectores, incluyendo banca, retail y organizaciones empresariales de América Latina.

Su enfoque conecta inteligencia artificial, arquitectura empresarial, liderazgo y desarrollo humano. Es fundador de ARCHAI WORLD University, dedicada a la formación en inteligencia artificial, gobernanza, arquitectura empresarial y transformación profesional.

Modalidades

Virtual

Sesión en vivo de 90 minutos, con interacción y preguntas.

Presencial

Sujeta a disponibilidad, ubicación y condiciones logísticas.

Edición personalizada

Ejemplos y casos adaptados al sector, a las áreas participantes y a los objetivos de la organización.

Disponible en español e inglés.

Preguntas frecuentes

¿El problema es LinkedIn?

No. La conferencia trata de cómo se puede imitar la confianza en cualquier plataforma profesional o de empleo. No afirma que ninguna plataforma haya sido vulnerada.

¿Se demuestra malware?

No. Todos los ejercicios son simulados y seguros. Nadie abre, ejecuta ni construye nada dañino.

¿Se puede combinar con un taller o con el kit corporativo?

Sí. El Kit de Confianza Digital y Seguridad de IA para Fin de Año se apoya en esta conferencia con listas de verificación, talleres y ejercicios ejecutivos.

El archivo más peligroso podría llegar disfrazado de oportunidad, no de amenaza.

Solicitar esta conferencia

Cuéntanos sobre tu organización y recibirás una propuesta a medida. Usa tu correo corporativo.

Usa un correo de tu empresa, no uno personal.

Todas las conferencias